Apache Log4j任意代码执行漏洞|RCE,大多数情况下,开发人员可能会将用户输入导致的错误信息写入日志。攻击者可以利用该特性通过该漏洞构造特殊的数据请求包,最终触发远程代码执行,苹果官网,百度,steam,Minecraft等均受到影响
Read more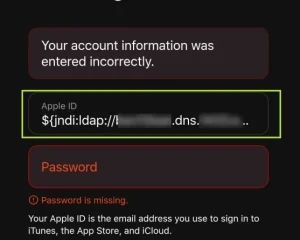
暗网|黑客|极客|渗透测试|专注信息安全|数据泄露|隐私保护
Apache Log4j任意代码执行漏洞|RCE,大多数情况下,开发人员可能会将用户输入导致的错误信息写入日志。攻击者可以利用该特性通过该漏洞构造特殊的数据请求包,最终触发远程代码执行,苹果官网,百度,steam,Minecraft等均受到影响
Read more
GoMapEnum 用户枚举密码暴破|Linkedin电子邮件搜集,Azure、ADFS、OWA、O365、Teams 上的用户枚举和密码暴力破解,并在 Linkedin 上收集电子邮件,推荐的模块是 o365 用于用户枚举和密码爆破/ 搜集
Read more
Nessus破解版插件下载|20211205 nessus plugin pro,all-2.0_20211205.tar.gz,Nessus 2021年12月插件下载,Nessus cracked,nessus plugins pro
Read more
在Linux中寻找持久性控制第2部分:帐户创建和操作,创建账户:本地账户,有效账户:本地账户,帐户操作:SSH 授权密钥,攻击者可以创建一个本地帐户来维护对受害者系统的访问,而无需任何其他工具。与其配置后门 web shell,不如创建一个用户!
Read more
Linux持久性访问Auditd Sysmon Osquery和Webshell,通过给出这些持久性技术的具体实现,我希望让防御者更好地了解他们究竟试图检测什么,以及一些他们如何测试自己的警报的清晰示例,linux持久化控制检测方法
Read more