PortSwigger Web Security Academy lab SQL注入,检索隐藏数据,允许绕过登录的SQL注入漏洞,从其他数据库表中检索数据,UNION攻击,查找具有有用数据类型的列,SQL注入UNION攻击,查找包含文本的列,从其他表中检索数据,单列检索多个值
Read more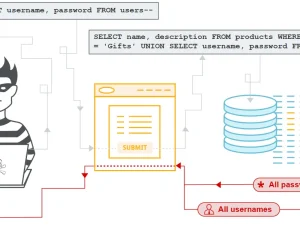
暗网|黑客|极客|渗透测试|专注信息安全|数据泄露|隐私保护
PortSwigger Web Security Academy lab SQL注入,检索隐藏数据,允许绕过登录的SQL注入漏洞,从其他数据库表中检索数据,UNION攻击,查找具有有用数据类型的列,SQL注入UNION攻击,查找包含文本的列,从其他表中检索数据,单列检索多个值
Read more
PortSwigger Web Security Academy 操作系统命令注入,OS command injection,当应用程序将用户可控数据合并到由 shell 命令解释器处理的命令中时,如果用户数据没有经过严格验证,攻击者可以使用 shell 元字符执行任意进一步命令。
Read more
红蓝对抗以及护网相关工具和资料,内存shellcode(cs+msf)和内存马查杀工具,2021HW行动红队作战手册,2020护网中的漏洞,攻击溯源手段,应急响应-护网Linux应急处置操作手册,护网保障概述,windows入侵检查流程
Read more
Burp Bounty Pro 2.5.0破解版BurpBounty 2.5.0 Cracked,添加“IScopeChangeListener”用于范围更改检测,标签管理器现在在Profiles选项卡上,修复了BurpCollaborator主机中https的错误
Read more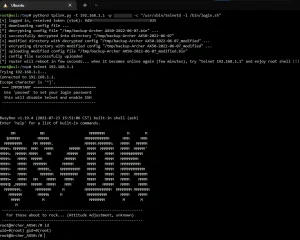
CVE-2022-30075 poc&exp Tp-Link RCE,Tp-Link 路由器中经过身份验证的远程代码执行漏洞,
Authenticated Remote Code Execution in Tp-Link Routers