CVE-2022-30190 poc MSDT RCE Follina 0day,事实证明,这是 Office 和Windows 中的零日漏洞(0day),exp,从Word等调用应用程序使用 URL 协议调用 MSDT 时存在远程代码执行漏洞
Read more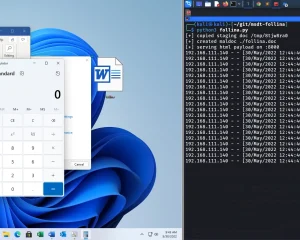
暗网|黑客|极客|渗透测试|专注信息安全|数据泄露|隐私保护
CVE-2022-30190 poc MSDT RCE Follina 0day,事实证明,这是 Office 和Windows 中的零日漏洞(0day),exp,从Word等调用应用程序使用 URL 协议调用 MSDT 时存在远程代码执行漏洞
Read more
fastjson 1.2.80版本反序列化漏洞poc,fastjson已使用黑白名单用于防御反序列化漏洞,经研究该利用在特定条件下可绕过默认autoType关闭限制,攻击远程服务器,风险影响较大。建议fastjson用户尽快采取安全措施保障系统安全。
Read more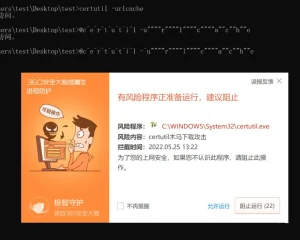
使用Certutil下载命令时绕过常见杀软的思路,Certutil bypass,不管怎么样杀软获取到实际参数还是要做正则匹配,那我们只要加一些既不影响命令原意又能打断正则匹配的符号就行了,我们以常见的certutil为例来探究一下国内常见的杀软的绕过思路
Read more
CVE-2022-30781:一条普通的Git命令导致的Gitea RCE,CVE-2022-30781 exp,Gitea 存储库迁移远程命令执行漏洞。Gitea 发布 v1.16.7 版本,2022-05-02漏洞被修复
Read more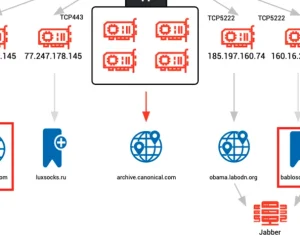
bablosoft:黑客使用浏览器自动化框架进行恶意活动,有证据表明,越来越多的威胁参与者团体正在使用免费使用的浏览器自动化框架。该框架包含许多我们评估可用于启用恶意活动的功能。该框架的技术准入门槛故意保持在较低水平,侵害指标(IOCs)
Read more