dingtalk RCE 6.3.5钉钉远程代码执行漏洞, remote command/code execute dingtalk://dingtalkclient/page/link?url=127.0.0.1/test.html&pc_slide=true
Read more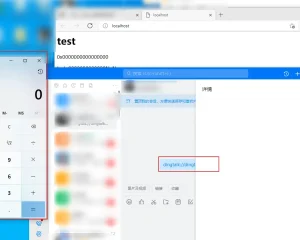
暗网|黑客|极客|渗透测试|专注信息安全|数据泄露|隐私保护
dingtalk RCE 6.3.5钉钉远程代码执行漏洞, remote command/code execute dingtalk://dingtalkclient/page/link?url=127.0.0.1/test.html&pc_slide=true
Read more
窃取存储的凭据(通过自动填充),窃取cookies,截取网站截图,转储 Gmail/O365 电子邮件,转储 WhatsApp 消息,下载泄露文件,将 SSH 密钥添加到 GitHub,从用户的 GDrive/OneDrive 下载文件
Read more
SMBeagle SMB文件共享审计工具搜索并检测读写权限,SMBeagle 是一种 (SMB) 文件共享审计工具,它可以搜索它可以在网络中看到的所有文件,并报告文件是否可以读取和或写入。所有这些发现都会流式传输到 CSV 文件或弹性搜索主机,或两者兼而有之
Read more
SMBSR自动枚举SMB服务进行爆破并递归机密数据,SMBSR 是一个 python 脚本,它枚举目标中所有侦听 (445) 的 SMB 服务并尝试对它们进行身份验证;如果身份验证成功,则递归访问所有文件夹和子文件夹,以便在文件和…秘密文件中找到机密文件
Read more
LFIDump通过本地文件读取或包含漏洞批量转储文件,一个简单的 python 脚本,通过本地文件读取或本地文件包含 Web 漏洞转储远程文件。dump remote files through a local file read web vulnerability.
Read more