PortSwigger Web Security Academy lab SQL注入,检索隐藏数据,允许绕过登录的SQL注入漏洞,从其他数据库表中检索数据,UNION攻击,查找具有有用数据类型的列,SQL注入UNION攻击,查找包含文本的列,从其他表中检索数据,单列检索多个值
Read more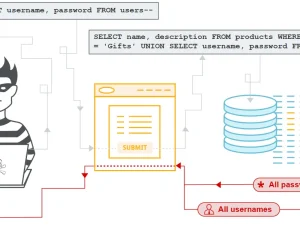
暗网|黑客|极客|渗透测试|专注信息安全|数据泄露|隐私保护
PortSwigger Web Security Academy lab SQL注入,检索隐藏数据,允许绕过登录的SQL注入漏洞,从其他数据库表中检索数据,UNION攻击,查找具有有用数据类型的列,SQL注入UNION攻击,查找包含文本的列,从其他表中检索数据,单列检索多个值
Read more
PortSwigger Web Security Academy 操作系统命令注入,OS command injection,当应用程序将用户可控数据合并到由 shell 命令解释器处理的命令中时,如果用户数据没有经过严格验证,攻击者可以使用 shell 元字符执行任意进一步命令。
Read more
Burpsuite TLS pass Through list,指定Burp将直接通过TLS连接的目标web服务器。在代理拦截视图或历史记录中没有关于通过这些连接发出的请求或响应的详细信息。减少干扰因素,把那些我们不需要的流量去掉,只记录我们需要测试的网站流量
Read more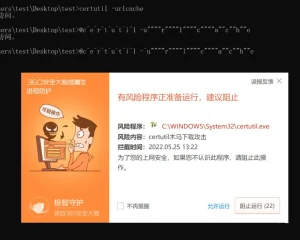
使用Certutil下载命令时绕过常见杀软的思路,Certutil bypass,不管怎么样杀软获取到实际参数还是要做正则匹配,那我们只要加一些既不影响命令原意又能打断正则匹配的符号就行了,我们以常见的certutil为例来探究一下国内常见的杀软的绕过思路
Read more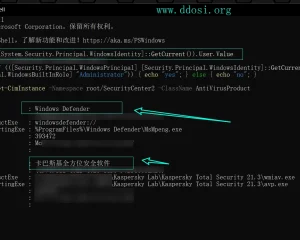
为什么攻击者喜欢使用PowerShell,PowerShell 在我们最流行的 ATT&CK 子技术列表中名列前茅。它用途广泛、无处不在,并且与正常的操作系统活动融为一体,PowerShell的多功能性和普遍性最大限度地减少了攻击者自定义有效负载或在目标系统上下载恶意工具的需求
Read more