CVE-2023-21839 WebLogic Server RCE,容易利用的漏洞允许未经身份验证的攻击者通过 T3、IIOP 进行网络访问来破坏 Oracle WebLogic Server,此漏洞的成功攻击可能导致对关键数据的未授权访问
Read more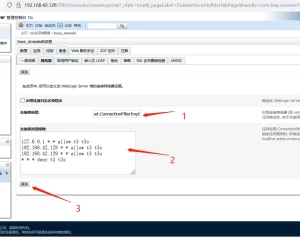
暗网|黑客|极客|渗透测试|专注信息安全|数据泄露|隐私保护
CVE-2023-21839 WebLogic Server RCE,容易利用的漏洞允许未经身份验证的攻击者通过 T3、IIOP 进行网络访问来破坏 Oracle WebLogic Server,此漏洞的成功攻击可能导致对关键数据的未授权访问
Read more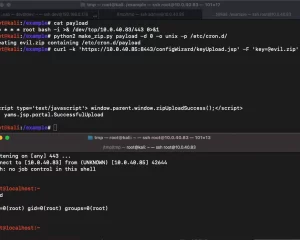
CVE-2022-39952 Fortinet FortiNAC POC,这是一个影响 Fortinet 网络访问控制解决方案 FortiNAC 的严重漏洞,滥用 keyUpload.jsp 端点来实现任意文件写入,POC,exp,payload
Read more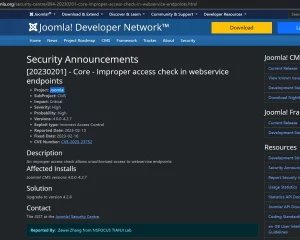
CVE-2023-23752 POC Joomla! 未授权访问漏洞,在 Joomla! 版本为4.0.0 到 4.2.7中发现了一个漏洞,可以对 web 服务端点进行未经授权访问。Joomla webservice endpoint access
Read more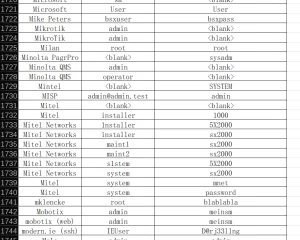
3462个默认密码 Default Credentials Cheat Sheet,大部分凭据是从 changeme、routersploit 和 Seclists 项目中提取的,最知名供应商默认凭证的一份文件,在渗透测试/红队参与期间协助渗透测试人员
Read more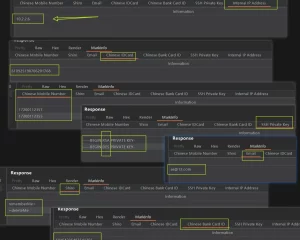
burpsuite插件之HaE(Highlighter And Extractor),敏感信息收集,burp插件,plugin,burp suite,Sensitive information,bapp,高亮标记与信息提取的辅助型框架式插件
Read more